
NIS2 консултант – внедряване на мерките и подготовка за проверка
NIS2 (Директива (ЕС) 2022/2555)
КОНСЕХО помага на съществени и важни субекти да постигнат и поддържат съответствие с NIS2 и ЗКС – от проверката дали попадате в обхвата, през мерките по чл. 22 ЗКС, до подготовката за проверка от компетентния орган.
Запитване за оферта за NIS2 → Отговаряме до 1 работен ден.
Какво точно изисква директивата – кой е задължен, срокове за инциденти и санкции →
Засяга ли ви NIS2 и Законът за киберсигурност?
Най-вероятно да, ако организацията ви:- е средно или голямо предприятие (над 50 служители или над 10 млн. € оборот) и
- работи в сектор от Приложение I или II на ЗКС – енергетика, транспорт, банки и финанси, здравеопазване, води, цифрова инфраструктура, ИКТ услуги, публична администрация, пощенски и куриерски услуги, отпадъци, химикали, храни, производство, цифрови доставчици и др.
Как постигаме съответствие с NIS2 – стъпка по стъпка
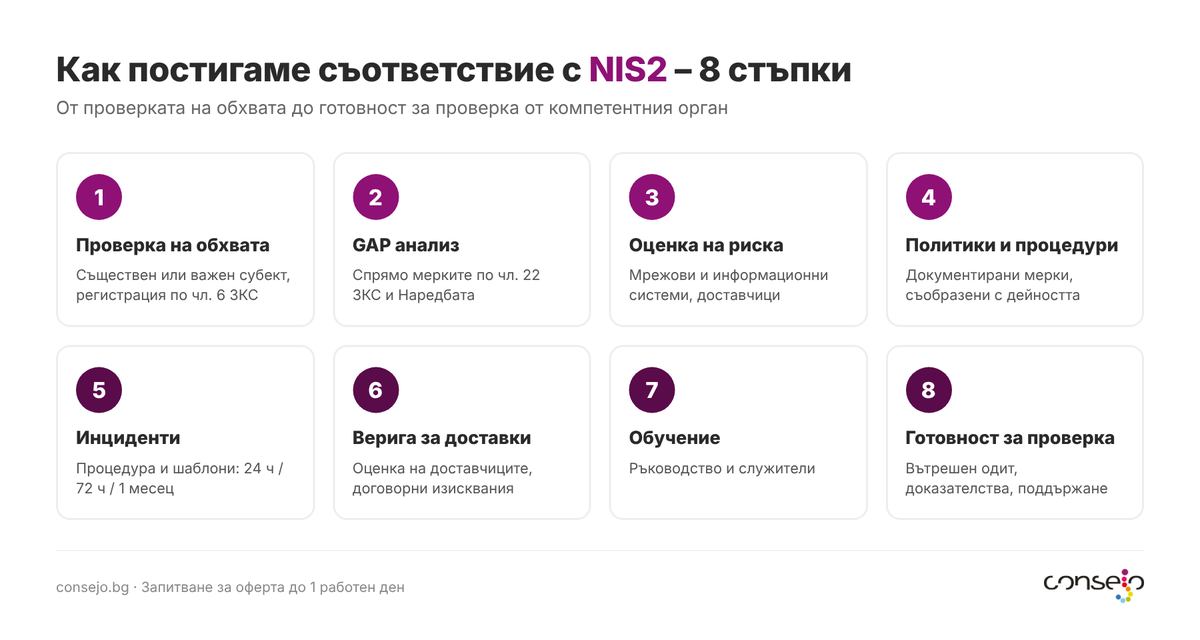
- Проверка на обхвата – определяме дали сте съществен или важен субект и какво произтича от това, включително регистрацията по чл. 6 ЗКС.
- GAP анализ – сравняваме текущото състояние с мерките по чл. 22 ЗКС и Наредбата за минималните изисквания.
- Оценка на риска – идентифицираме рисковете за мрежовите и информационните системи, включително от доставчиците.
- Политики и процедури – разработваме необходимата документация за мерките за управление на риска, съобразена с вашата дейност.
- Управление и докладване на инциденти – процедура и шаблони за ранно предупреждение (24 ч.), уведомление (72 ч.) и окончателен доклад (1 месец).
- Сигурност на веригата за доставки – оценка на доставчиците и договорни изисквания за сигурност.
- Обучение на ръководството и служителите – ръководството одобрява мерките и носи отговорност за тяхното прилагане.
- Подготовка за проверка и поддържане – вътрешен одит, доказателства за проверката и при нужда служител по мрежова и информационна сигурност като услуга.
Какво получавате
- Ясен отговор дали и как попадате в обхвата на ЗКС
- Доклад от GAP анализ с приоритети и план за действие
- Оценка на риска и документирани мерки по чл. 22 ЗКС
- Процедура и шаблони за докладване на инциденти
- Обучено ръководство и служители
- Готовност и доказателства за проверка от компетентния орган
Запитване за оферта за NIS2 →
Директивата, наричана накратко NIS2, замени Директива (ЕС) 2016/1148 (NIS1). Директивата влезе в сила на 16 януари 2023 г. (20 дни след публикуването в ОВ от 27 декември 2022 г.). В България директивата е транспонирана чрез изменение на Закона за киберсигурност (ЗКС), обнародвано в ДВ, бр. 17 от 13 февруари 2026 г., като въведе нови и значително по-строги изисквания.
NIS2 определя основната рамка за мерките за управление на риска за киберсигурността и задълженията за докладване във всички сектори и дейности, които попадат в нейния обхват
Какво е новото?
Обхват на NIS2 / ЗКС
Директива (ЕС) 2022/2555 установява основната рамка за управление на риска в областта на киберсигурността и за задълженията за докладване във всички сектори, обхванати от нея.Законът за киберсигурност (ЗКС) определя националната рамка за управление на риска в областта на киберсигурността и задълженията за докладване на инциденти в Република България.
Изискванията се отнасят преди всичко за публични и частни субекти от икономическите сектори, посочени в Приложение I и Приложение II на ЗКС, които отговарят на критериите за средно или голямо предприятие по чл. 3, ал. 1 от Закона за малките и средните предприятия (ЗМСП), при което не се прилага чл. 4, ал. 9 ЗМСП (партньорски и свързани предприятия). Конкретно:
- Съществен субект: субект от Приложение I с над 250 заети и годишен оборот над 50 млн. € или балансова сума над 43 млн. € (чл. 4а, ал. 1, т. 1 ЗКС);
- Важен субект: субект от Приложение I или II с 50–249 заети и оборот/ баланс 10–50 млн. € (чл. 4а, ал. 2 ЗКС).
В обхвата на ЗКС попадат и субекти, независимо от техния размер, като: доставчици на обществени електронни съобщителни мрежи, доставчици на удостоверителни услуги, доставчици на DNS услуги, органи на публичната администрация и други субекти по чл. 4, т. 3 ЗКС.
Нов чл. 6а ЗКС (2026 г.) въвежда принцип на специален закон (lex specialis): ако отрасловото законодателство (например за банките или телекомуникациите) вече предвижда мерки с равностоен ефект, разпоредбите на ЗКС не се прилагат дублиращо за тези субекти.
Задължение за регистрация: субектите по чл. 4 и чл. 4а ЗКС трябва да се регистрират в регистъра, воден от Министъра на електронното управление (чл. 6 ЗКС). Регистърът не е публичен.
● Безплатен инструмент
NIS2 отнася ли се до вашата организация?
Проверете за минута дали попадате в обхвата на NIS2 / ЗКС — по сектор и размер. Ясен отговор Да/ Не и следващи стъпки.
Проверете приложимостта →● Безплатна самооценка
Колко сте готови за NIS2 съответствие?
GAP анализ по 12-те мерки на чл. 22 ЗКС за ~5 минути. Процент готовност и приоритети за действие — веднага.
Направете GAP анализ →● Безплатна самооценка
Готови ли сте за проверка по NIS2?
Симулация на въпросите на инспектора. Вижте слабите области и какво ще поискат като доказателство — преди реалната проверка.
Проверете готовността →Съществени и важни субекти по сектори
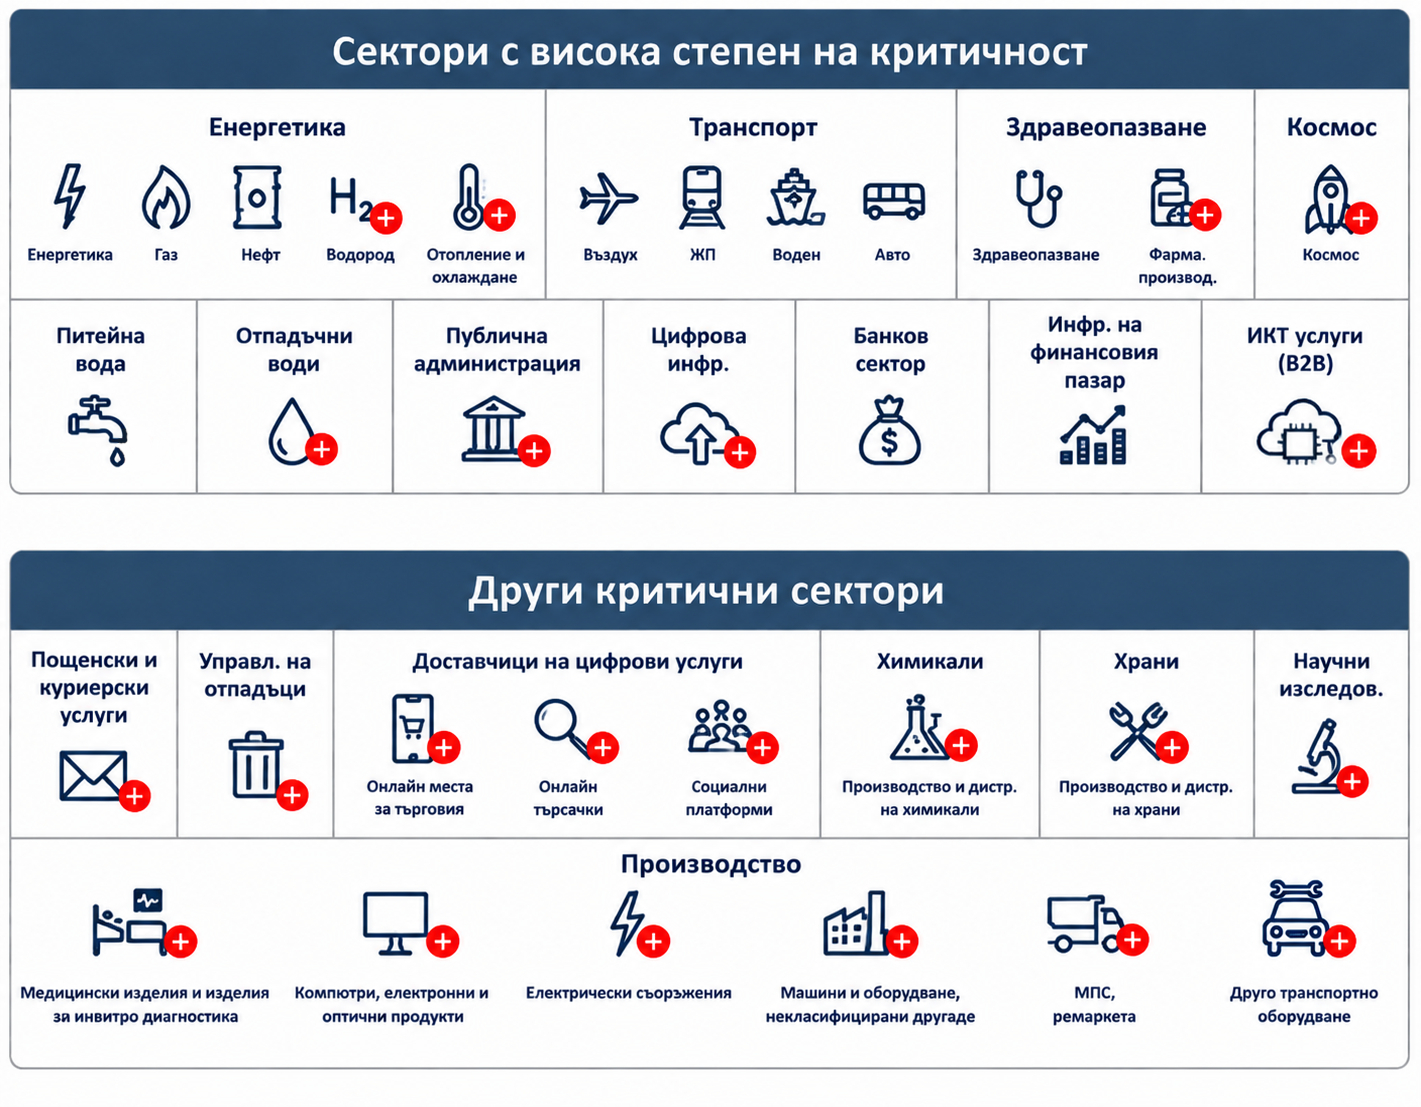
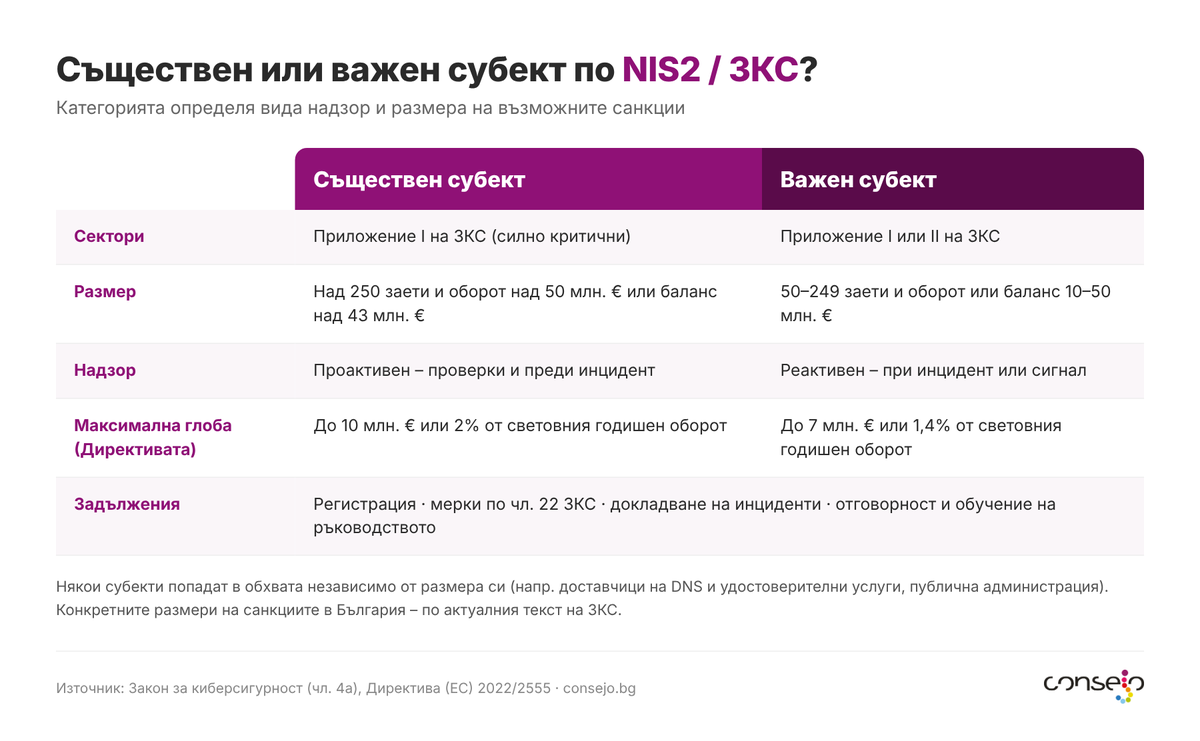
Организациите се класифицират въз основа на тяхната значимост и се разделят на съществени и важни субекти, които подлежат на различни надзорни режими. Премахва се разграничението между операторите на основни услуги и доставчиците на цифрови услуги.
Въвеждане на сигурност на веригите за доставки
NIS2/ЗКС значително разширява изискванията, свързани със сигурността на веригите за доставки. Организациите трябва да управляват рисковете, произтичащи от външни доставчици, продукти, услуги и компоненти, свързани с информационни и комуникационни технологии (ИКТ). Субектите трябва да гарантират, че ключовите елементи от веригата на доставки не създават заплахи за тяхната киберсигурност.
Основните задължения включват:
- оценка на риска на доставчиците и периодично наблюдение на тяхната надеждност;
- избор на доставчици и производители на ИКТ, които прилагат добри практики и стандарти за киберсигурност;
- въвеждане на договорни изисквания за сигурност към доставчици и подизпълнители;
- управление на риска от критични ИКТ продукти и компоненти, включително реагиране при уязвимости;
- съобразяване с национални и европейски решения за ограничаване на високорискови доставчици.
Драстично увеличение на глобите
Директива (ЕС) 2022/2555 /ЗКС въвежда по-високи санкции за субектите, по-строги надзорни мерки от страна на националните органи, по-стриктни изисквания за правоприлагане. Като средство за гарантиране на ефективното прилагане на изискванията, законът предвижда административни глоби от компетентните органи. При определянето им се вземат предвид степента на вина, мащабът на нарушението и потенциалните негативни последици.
Директива (ЕС) 2022/2555 определя следните максимални стойности, въз основа на които националният закон установява конкретните размери:
- За съществени субекти — до 10 млн. евро или 2% от световния годишен оборот (което е по- високо);
- За важни субекти — до 7 млн. евро или 1,4% от световния годишен оборот (което е по- високо).
Мерки, които организациите трябва да внедрят във връзка с управлението на киберсигурността
NIS2 / ЗКС изискват съществените и важни субекти да прилагат базови мерки за управление на риска за киберсигурността, за да се справят с конкретни форми на вероятни киберзаплахи. Мерките се основават на „подход за всички опасности“, насочен към защита на мрежовите и информационните системи и тяхната физическа среда. Минималните изисквания включват: анализ на риска и политики за сигурност на информационните системи;
- процедури за действия при инцидент;
- планове за непрекъснатост на бизнес операциите, например резервни копия на данните, възстановяване и управление на кризи;
- сигурност във веригата за доставки и отношенията с преките доставчици;
- сигурност при придобиване, разработване и поддръжка на мрежови и информационни системи, включително управление на уязвимости и тяхното оповестяване;
- политики и процедури за оценяване на ефективността на мерките за управление на риска в областта на киберсигурността;
- обучение по киберсигурност и практики за основна компютърна хигиена;
- политики и процедури относно използването на криптография и, когато е целесъобразно, криптиране;
- сигурност на човешките ресурси, политики за контрол на достъпа и управление на активи;
- план за справяне с инциденти, свързани със сигурността;
- използване на многофакторно удостоверяване (MFA), решения за непрекъснато удостоверяване и криптирана вътрешна комуникация.
Технологии в подкрепа на съответствието:
NIS2 / ЗКС, съвместно с приложимите актове за изпълнение и насоките на ENISA, насърчават или подкрепят внедряването на технологии като:
- принципи на нулево доверие (Zero trust);
- конфигуриране на устройства;
- сегментиране на мрежи;
- управление на самоличността и достъпа;
- криптиране от край до край;
- сигурни стандарти за маршрутизация;
- проектиране по подразбиране (Security by Design) и сигурна разработка;
- използване на AI-базирани инструменти за откриване и предотвратяване на кибератаки;
- приложения за киберсигурност с отворен код (OpenSource).
Задължения за докладване

ЗКС въвежда процедура по докладване на значителни инциденти на съответния Секторен екип за реагиране при инциденти с компютърната сигурност (СЕРИКС) по чл. 23, ал. 1 ЗКС. Съгласно ЗКС даден инцидент се класифицира като „значителен“, ако е причинил или може да доведе до сериозно смущение в услугите или финансови загуби за субекта или да засегне други лица, причинявайки значителни материални или нематериални щети.
Субектите трябва да уведомят своя СЕРИКС за всеки инцидент, както следва:
- ранно предупреждение в рамките на 24 часа;
- уведомление за инцидента в рамките на 72 часа, включително първоначална оценка;
- междинен доклад при необходимост или при поискване;
- окончателен доклад не по-късно от един месец;
- при определени случаи може да се изисква и уведомяване на потенциално засегнатите потребители.
Надзорни правомощия и надзорни мерки на компетентните органи
ISO/IEC 27001 и NIS2
Внедряването и сертифицирането по ISO/IEC 27001 "Сигурност на информацията, киберсигурност и защита на поверителността. Cистеми за управление на сигурността на информацията – Изисквания" значително улеснява процеса на постигане на съответствие с NIS2/ЗКС. Стандартът осигурява рамка за внедряване на система за управление на сигурността на информацията (СУСИ), което е основно изискване за съответствие. Много от изискванията на NIS2 / ЗКСмогат да бъдат покрити с внедряването на система за управление на информационната сигурност съгласно ISO/IEC 27001.Често задавани въпроси за NIS2 и Закона за киберсигурност
Как да разбера дали моята организация попада в обхвата?
Определящи са секторът (Приложения I и II на ЗКС) и размерът на организацията. Някои субекти попадат в обхвата независимо от размера си. Най-бързо ще разберете с нашата безплатна оценка за приложимостта или чрез кратка консултация.Трябва ли да се регистрираме?
Да. Съществените и важните субекти по чл. 4 и чл. 4а ЗКС трябва да се регистрират в регистъра, воден от министъра на електронното управление (чл. 6 ЗКС). Повече: Регистрация по NIS2 в България.Каква е отговорността на ръководството?
Ръководството одобрява мерките за управление на риска за киберсигурността, контролира тяхното прилагане и преминава обучение. Законът предвижда отговорност и за ръководителите при неизпълнение на задълженията.Какви са сроковете за докладване на инцидент?
При значителен инцидент: ранно предупреждение до 24 часа, уведомление до 72 часа и окончателен доклад до един месец – към съответния секторен екип за реагиране при инциденти (СЕРИКС).Покрива ли ISO 27001 изискванията на NIS2?
ISO/IEC 27001 покрива голяма част от мерките и е най-добрата основа за съответствие, но не всички изисквания на ЗКС – например регистрацията, докладването на инциденти в законовите срокове и отговорността на ръководството трябва да се уредят допълнително.Колко време отнема постигането на съответствие?
Зависи от размера на организацията, сектора и вече внедрените мерки. Точен план и срок даваме след GAP анализа.Може ли да възложим киберсигурността на външна фирма?
Да. Освен консултации предлагаме служител по мрежова и информационна сигурност като услуга, който поддържа мерките, документацията и комуникацията с органите.Запитване за оферта за NIS2 →
Онлайн обучение за служителите. В нашата онлайн академия CONSEJO ACADEMY екипът ви учи в собствено темпо – кратки видео уроци, тест и сертификат по киберсигурност, а вие виждате напредъка на всеки служител. Вижте онлайн академията →
Свързани страници
- Оценка за приложимостта на NIS2 – безплатна проверка дали сте задължени
- Одит по NIS2 – независима проверка на мерките
- Консулта нт по киберсигурност – NIS2, ISO 27001, пентест и DORA на едно място
- Цени&nbs p;за ISO сертифициране и киберсигурност – от какво зависят
- ISO 27001 и NIS2 за ИТ компании
- NIS2 и ISO за здравеопазване и фармация
- ЗКС и ISO 27001 за администрации и общини
- NIS2 и ISO за енергетика и ВЕИ
- IEC 62443 – киберсигурност на индустриални системи (OT)
ОЦЕНКА ЗА ПРИЛОЖИМОСТТА НА NIS2
NIS2 консултант – внедряване на мерките и подготовка за проверка
Внедряване на управленски стандарти
КОНСЕХО ЕООД (CONSEJO) е консултантска компания с над 20 години практически опит в разработването, внедряването и поддържането на системи за управление в съответствие с международни стандарти и регулаторни изисквания. Компанията предоставя консултантски услуги в областта на качеството, околната среда, здравето и безопасността при работа, безопасността на храните, информационната сигурност, киберсигурността, управлението на риска и устойчивото развитие. Експертизата ни обхваща стандарти и схеми като ISO 9001, ISO 14001, ISO 45001, ISO 22000, ISO/IEC 27001, IFS Food, BRCGS и HACCP, както и консултации във връзка с NIS2, DORA, GDPR и EcoVadis.
Екипът на КОНСЕХО е участвал в реализирането на над 1500 проекта за организации от различни сектори на икономиката, включително производство, строителство, енергетика, информационни технологии, транспорт, търговия, хранително-вкусова промишленост и услуги. В основата на нашия подход е изграждането на реално работещи системи за управление, съобразени със спецификата и потребностите на всяка организация. Работим в тясно сътрудничество с клиентите си, като осигуряваме консултантска подкрепа, обучение на персонала и съдействие при внедряването. Стремим се да предоставяме качествени услуги в договорените срокове и решения, които подпомагат успешното сертифициране и създават дългосрочна стойност за бизнеса.


